Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Sicherheitslücken geschlossen. Sie laufen unter dem Namen PHP2Shell und betreffen Millionen Webseiten, darunter auch WordPress. Ein WordPress-Update hilft hier nicht. Du musst Deine PHP-Version prüfen.
Ich betreibe selbst mehrere WordPress-Seiten und habe sie nach Bekanntwerden der Lücken Schritt für Schritt kontrolliert. In diesem Beitrag erkläre ich Dir, was hinter PHP2Shell steckt, warum auch kleine Seiten betroffen sind und wie Du in zwei Minuten herausfindest, ob Deine Seite sicher ist.
Was ist PHP2Shell? Einfach erklärt
PHP2Shell ist der Spitzname für zwei Sicherheitslücken mit den Kennungen CVE-2026-109618 und CVE-2026-109619. Beide wurden mit 9,2 von 10 Punkten als kritisch eingestuft. Die Fehler stecken nicht in WordPress, sondern in PHP selbst.
PHP ist die Programmiersprache, mit der WordPress auf dem Server arbeitet. Stell Dir das so vor: PHP ist der Motor, WordPress ist das Auto. Bisher kamen die meisten Probleme aus dem Auto, also aus WordPress, einem Plugin oder einem Theme. Diesmal ist der Motor defekt. Und den tauscht kein WordPress-Update aus.
Die beiden Sicherheitslücken im Einzelnen:
- CVE-2026-109618: Geht PHP während einer Anfrage der Speicher aus, bleiben interne Daten in einem kaputten Zustand zurück. Beim Aufräumen greift PHP trotzdem darauf zu. Ein Angreifer kann diesen Zustand gezielt herbeiführen.
- CVE-2026-109619: Daten, die nur für eine einzige Anfrage gedacht sind, werden nicht sauber gelöscht. Das ist wie ein Hotelzimmer, das nach dem Auschecken nicht geräumt wird. Der nächste Gast findet noch Sachen vom Vorgänger. Fachleute nennen das „Use-after-free“.
Beide Fehler können dazu führen, dass ein Fremder eigenen Programmcode auf dem Server ausführt. Dafür braucht er weder ein Passwort noch ein Benutzerkonto.
Was können Angreifer damit anrichten?
Wer fremden Code auf einem Server ausführen kann, hat dort weitgehend freie Hand. Möglich sind zum Beispiel:
- Schadcode in Deine Seite einbauen, der Besucher angreift
- Spam-Links oder ganze Phishing-Seiten auf Deiner Domain verstecken
- Besucher auf Betrugsseiten umleiten
- Zugangsdaten zur Datenbank auslesen
Die Lage war besonders ernst, weil Details schon vor dem offiziellen Termin durchgesickert sind. Mehrere Sicherheitsfirmen haben bereits Angriffsversuche beobachtet, bevor die Updates überhaupt verfügbar waren.
Warum auch kleine Webseiten betroffen sind
Angriffe auf solche Lücken laufen fast immer automatisiert. Bots, also automatische Programme, durchsuchen rund um die Uhr massenhaft Webseiten und probieren bekannte Schwachstellen aus. Wie groß eine Seite ist oder wem sie gehört, spielt dabei keine Rolle. Auch eine kleine Firmenseite oder ein privater Blog ist für Kriminelle nützlich, etwa als Versteck für Spam oder als Absprungbasis für weitere Angriffe. Im schlimmsten Fall warnt Google dann Besucher vor der Seite. Für einen Handwerksbetrieb, der über seine Webseite Aufträge bekommt, ist das ein ernstes Problem. Deshalb solltest Du unabhängig von der Größe Deiner Seite Deine PHP-Version prüfen.
PHP-Version prüfen: So geht es in WordPress
Deine PHP-Version prüfen kannst Du direkt in WordPress, ganz ohne Zugang zum Server:
- Melde Dich im WordPress-Backend an.
- Klicke im linken Menü auf Werkzeuge und dann auf Website-Zustand.
- Wechsle oben in den Reiter Bericht.
- Klappe den Abschnitt Server auf.
- In der Zeile PHP-Version steht die Nummer, mit der Deine Seite gerade läuft.
Wichtig ist die komplette Nummer mit allen drei Teilen. Diese Versionen sind gegen PHP2Shell abgesichert:
| PHP-Reihe | Sichere Version ab | Sicherheitsupdates bis |
|---|---|---|
| PHP 8.5 | 8.5.12 | 31.12.2029 |
| PHP 8.4 | 8.4.27 | 31.12.2028 |
| PHP 8.3 | 8.3.36 | 31.12.2027 |
| PHP 8.2 | 8.2.35 | 31.12.2026 |
| PHP 8.1 und älter | kein offizielles Update | abgelaufen |
Steht bei Dir zum Beispiel „8.4.27“, ist alles in Ordnung. Ein Zusatz wie „-nmm1“ hinter der Nummer ist nur eine interne Kennung Deines Hosters und spielt keine Rolle.
Ein Hinweis zu PHP 8.2: Diese Reihe bekommt ab Januar 2027 keine Sicherheitsupdates mehr. Wenn Du ohnehin etwas umstellst, wähle lieber gleich 8.3 oder 8.4.
Praxisbeispiel: Meine Seiten bei All-Inkl
Meine WordPress-Seiten liegen bei All-Inkl. Nach Bekanntwerden der Lücken wollte ich bei jeder Seite einzeln die PHP-Version prüfen und habe dafür jeweils den Website-Zustand geöffnet. Das Ergebnis: Alle Seiten liefen bereits auf PHP 8.4.27, also auf der abgesicherten Version. Ich musste selbst nichts umstellen.
All-Inkl hat die Lücken auch öffentlich kommentiert. Laut der Meldung auf der Startseite hat der Hoster schon vor der offiziellen Veröffentlichung zusätzliche Schutzmaßnahmen aktiviert. Inzwischen sind alle dort angebotenen PHP-Versionen gepatcht, auch ältere, die das PHP-Projekt selbst nicht mehr unterstützt. Gleichzeitig rät All-Inkl, die eigenen Seiten auf ungewöhnliche Veränderungen zu prüfen, weil sich ein Angriff vor dem Update nicht ganz ausschließen lässt.
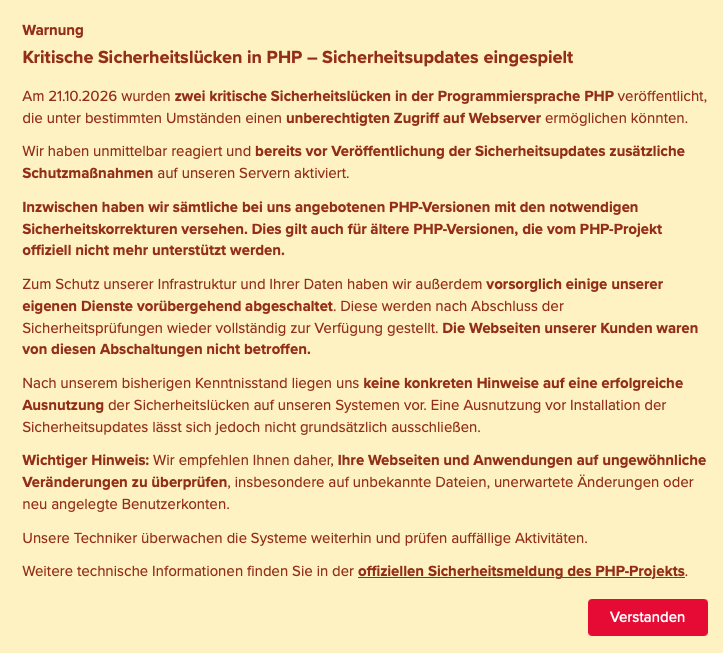
Im Kundenmenü von All-Inkl (KAS) findest Du die PHP-Einstellung unter Domain. Dort steht in der Spalte „PHP“, welche Version jede Domain nutzt. Über das Stift-Symbol kannst Du sie ändern. Bei anderen Hostern heißt der Punkt oft „PHP-Einstellungen“ oder „PHP-Version“.
Auf Shared Hosting, also normalem Webspace, kannst Du PHP nicht selbst patchen. Das erledigt der Hoster. Du wählst lediglich eine unterstützte Version aus. Danach solltest Du regelmäßig Deine PHP-Version prüfen.
Deine Version ist veraltet? Das ist zu tun
Du willst Deine PHP-Version prüfen und findest eine ältere Nummer als in der Tabelle? Dann gehst Du so vor:
- Backup machen: Sichere Dateien und Datenbank, bevor Du etwas umstellst.
- PHP-Version beim Hoster umstellen: Am besten auf 8.3 oder 8.4.
- Seite testen: Rufe Startseite, Backend, Kontaktformular und Mediathek auf. Veraltete Plugins machen bei einem Versionswechsel am ehesten Ärger.
- Beim Hoster nachfragen: Unklar, ob Deine Version gepatcht ist? Ein kurzer Anruf beim Support klärt das. Manche Hoster spielen die Korrektur ein, ohne dass sich die Versionsnummer ändert.
- Auf Einbruchsspuren achten: Schau unter Benutzer nach unbekannten Konten, vor allem mit der Rolle „Administrator“. Neue PHP-Dateien im Ordner wp-content/uploads sind ebenfalls ein Warnzeichen.
- Alte Installationen aufräumen: Vergessene Testseiten oder ungenutzte Domains laufen ebenfalls mit PHP. Was Du nicht mehr brauchst, löschst Du am besten komplett, inklusive Datenbank.
Tipps aus dem Netz, bestimmte PHP-Einstellungen per Datei abzuschalten, kannst Du Dir als normaler Seitenbetreiber sparen. Sie schließen nur einzelne Angriffswege. Wirklich sicher ist nur die aktualisierte PHP-Version.
Häufige Fragen zu PHP2Shell
Reicht ein WordPress-Update gegen PHP2Shell?
Nein. Die Lücken stecken in PHP, nicht in WordPress. Updates von WordPress, Plugins oder Themes ändern an der PHP-Version nichts.
Welche PHP-Versionen sind sicher?
PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 sowie alle neueren Versionen dieser Reihen.
Wie kann ich meine PHP-Version prüfen?
In WordPress unter Werkzeuge → Website-Zustand → Bericht → Server. Dort steht die Zeile „PHP-Version“.
Was ist mit PHP 8.1, 7.4 oder älter?
Das PHP-Projekt veröffentlicht dafür keine regulären Updates mehr. Manche Hoster sichern auch alte Versionen ab. Trotzdem solltest Du Deine PHP-Version prüfen und auf 8.3 oder 8.4 wechseln.
Ist meine kleine Seite überhaupt ein Ziel?
Sie kann es sein. Die Angriffe laufen automatisiert und richten sich nicht nach der Größe einer Seite. Ob eine bestimmte Seite tatsächlich angegriffen wird, lässt sich nicht vorhersagen. Betroffen sein kann aber jede Seite, die im Internet erreichbar ist.
Muss ich PHP selbst aktualisieren?
Auf normalem Webspace nicht. Das macht der Hoster. Du wählst nur die Version aus und kontrollierst sie.
Fazit: Zwei Minuten, die sich lohnen
PHP2Shell zeigt, dass WordPress-Updates allein nicht reichen. Die Sicherheit Deiner Seite hängt auch an der Technik darunter. Die PHP-Version prüfen dauert nur zwei Minuten, und bei vielen Hostern ist das Update schon eingespielt. Schau trotzdem selbst nach, und mach das am besten zur Gewohnheit, etwa einmal im Quartal.
Unterstützung für Deine WordPress-Seite
Du hast eine WordPress-Seite für Deinen Betrieb und keine Zeit, Dich um solche Dinge zu kümmern? Auf meiner Geschäftsseite axel-book.de findest Du, wie ich kleine Betriebe bei WordPress unterstütze.
Weiterlesen auf dem Blog
Wer sich für die Anfänge der Hacker-Szene interessiert, findet hier auf dem Blog meine Rezension zu Hacker-Underground.
Weitere Beiträge rund um Schutz und Privatsphäre im Netz findest Du in der Kategorie Datenschutz & Sicherheit.